En 2026, protéger son entreprise repose sur quelques réflexes structurants : activer l’authentification multifacteur, appliquer la règle de sauvegarde 3-2-1, maintenir ses systèmes à jour et former ses équipes au phishing. La pression reste forte, l’ANSSI ayant traité 3 586 événements de sécurité en 2025, et les PME concentrent une large part des attaques. La bonne nouvelle : la grande majorité des incidents s’évite avec des mesures d’hygiène de base. Voici les 10 bonnes pratiques prioritaires, un tableau des menaces à surveiller et un diagnostic express pour situer votre niveau de maturité.
Entreprise et cybersécurité : pourquoi agir devient vital en 2026
La menace cyber est devenue systémique. En 2025, l’ANSSI a recensé 1 366 incidents confirmés et 831 intrusions avérées, contre 594 un an plus tôt, ainsi que 128 compromissions par rançongiciel. Le tissu économique n’est pas épargné : selon plusieurs bilans sectoriels, environ 54 % des cyberattaques visent les PME et les collectivités, souvent perçues comme des cibles moins protégées. L’enjeu est aussi financier et vital, une part non négligeable des petites structures touchées par une attaque majeure ne s’en relevant pas dans les mois qui suivent.
La surface d’attaque, elle, ne cesse de s’étendre : télétravail, applications en ligne, sous-traitants connectés et multiplication des capteurs IoT multiplient les portes d’entrée potentielles. Face à ce constat, la cybersécurité n’est plus un sujet purement technique réservé à la DSI : c’est une composante de la gestion des risques que tout dirigeant doit piloter, au même titre que la trésorerie ou la conformité.
Quelles sont les menaces prioritaires en 2026 ?
Avant de déployer des parades, il faut connaître ses adversaires. La plupart des attaques exploitent des leviers connus : l’humain, les failles non corrigées et les accès mal protégés. Le tableau ci-dessous synthétise les menaces les plus fréquentes pour une entreprise, leur impact et la parade prioritaire à mettre en place.
| Menace | Impact principal | Parade prioritaire |
|---|---|---|
| Phishing / hameçonnage | Vecteur d’entrée n°1 : la grande majorité des attaques débutent par un e-mail piégé | MFA, filtrage anti-spam, sensibilisation des équipes |
| Rançongiciel (ransomware) | Chiffrement des données, arrêt d’activité, demande de rançon | Sauvegardes 3-2-1 hors ligne, EDR, mises à jour |
| Fraude au président / faux virement | Pertes financières directes, parfois massives | Procédure de double validation des paiements, vigilance |
| Fuite ou exfiltration de données | Perte de confidentialité, sanctions RGPD, atteinte à l’image | Chiffrement, moindre privilège, contrôle des accès |
| Faille non corrigée (0-day, CVE) | Intrusion, prise de contrôle du système | Patch management, veille sur les vulnérabilités |
| Compromission d’un accès distant | Porte d’entrée sur tout le réseau interne | VPN à jour, MFA, principe de moindre confiance |
Les 10 bonnes pratiques pour protéger votre entreprise
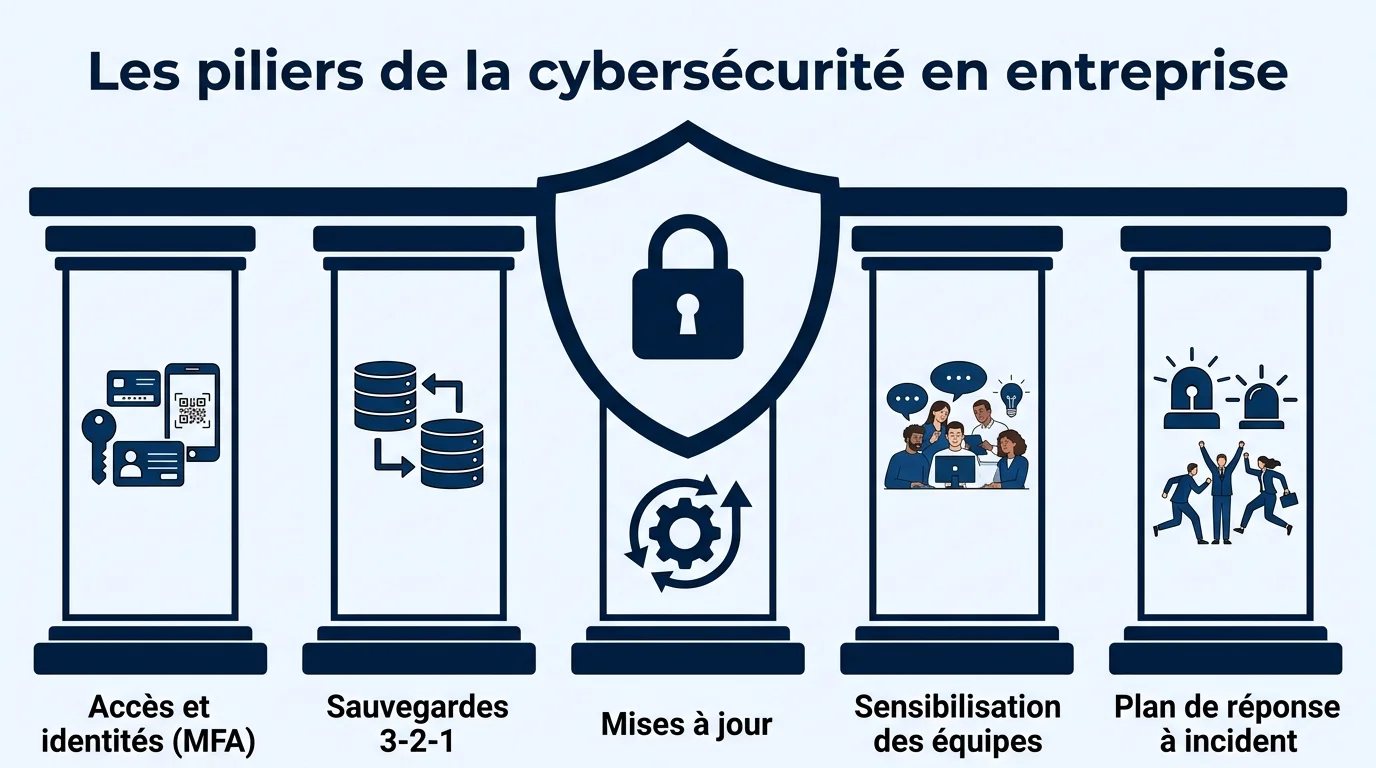
Ces mesures d’hygiène informatique, largement issues des recommandations de l’ANSSI, sont le socle à déployer en priorité. Prises ensemble, elles neutralisent la très grande majorité des scénarios d’attaque courants.
- Activer l’authentification multifacteur (MFA) sur tous les accès sensibles : messagerie, VPN, comptes d’administration et outils métier.
- Appliquer la règle de sauvegarde 3-2-1 : 3 copies des données, sur 2 supports différents, dont 1 hors site, et tester régulièrement les restaurations.
- Maintenir les systèmes à jour en appliquant rapidement les correctifs de sécurité (systèmes, logiciels, équipements réseau).
- Gérer les accès au moindre privilège : chaque utilisateur ne dispose que des droits strictement nécessaires à son poste.
- Utiliser un gestionnaire de mots de passe et imposer des mots de passe longs et uniques, jamais réutilisés.
- Déployer un antivirus ou une solution EDR sur l’ensemble des postes et serveurs, avec une supervision centralisée.
- Former et sensibiliser les équipes au phishing et à l’ingénierie sociale, avec des campagnes de test régulières.
- Chiffrer les données sensibles, au repos comme en transit, y compris sur les postes mobiles et les sauvegardes.
- Sécuriser les accès distants via un VPN à jour, du MFA et des postes maîtrisés par l’entreprise.
- Formaliser un plan de réponse à incident et de continuité (PCA/PRA), avec des contacts et des procédures connus de tous.
Sécuriser les accès et les identités
Les identifiants restent la première cible des attaquants. Le MFA est aujourd’hui la mesure au meilleur rapport coût/efficacité : même si un mot de passe fuite, un second facteur bloque l’essentiel des tentatives de connexion frauduleuse. Couplez-le à une gestion rigoureuse des comptes (départs, prestataires, comptes à privilèges) et à un gestionnaire de mots de passe pour éliminer les réutilisations dangereuses.
Protéger les données et anticiper l’incident
La sauvegarde est votre dernier rempart contre un rançongiciel : une copie immuable et déconnectée permet de repartir sans payer. Encore faut-il tester les restaurations, trop souvent négligées. Le chiffrement limite l’impact d’un vol, et un plan de reprise clair réduit le temps d’arrêt. Si vous stockez des documents en ligne, pensez aussi à sécuriser vos données dans le cloud en vérifiant chiffrement, localisation et gestion des accès.
Impliquer les équipes au quotidien
La technologie ne suffit pas si l’humain n’est pas embarqué. Une solution antivirus adaptée protège les terminaux, mais c’est la vigilance des collaborateurs qui déjoue le phishing et la fraude au président. Sensibilisation régulière, procédures de validation des paiements et culture du signalement transforment chaque salarié en première ligne de défense.
Sur quels référentiels s’appuyer : ANSSI, cybermalveillance et NIS2
Inutile de partir d’une page blanche : des ressources publiques et gratuites balisent le chemin. Le Guide d’hygiène informatique de l’ANSSI et ses recommandations pratiques proposent une feuille de route progressive, applicable même sans expert en interne. Le dispositif cybermalveillance.gouv.fr propose diagnostics, kits de sensibilisation et assistance en cas d’incident, tandis que cyber.gouv.fr centralise l’actualité de la menace et les bonnes pratiques.
Côté réglementation, la directive européenne NIS2, transposée en France, élargit fortement le périmètre des organisations concernées. Les entités d’une certaine taille dans les secteurs critiques (au-delà de 50 salariés ou de 10 M€ de chiffre d’affaires) peuvent être qualifiées d’entité importante ou essentielle, avec des obligations de sécurité et de notification, et des sanctions à la clé. Le référentiel ReCyF publié par l’ANSSI en 2026 précise ces objectifs de sécurité. Même hors périmètre obligatoire, s’aligner sur ces exigences est un excellent guide de maturité.
Diagnostic express : évaluez votre maturité cyber
Où en est réellement votre organisation ? Répondez aux 10 questions ci-dessous pour obtenir un score sur 100, un niveau de maturité et des recommandations prioritaires. Cette auto-évaluation est indicative et ne remplace pas un audit réalisé par un professionnel, mais elle vous aidera à identifier vos angles morts et à prioriser vos prochaines actions.